
Binance, il maxi attacco hacker da 6,3 miliardi scuote il mondo crypto

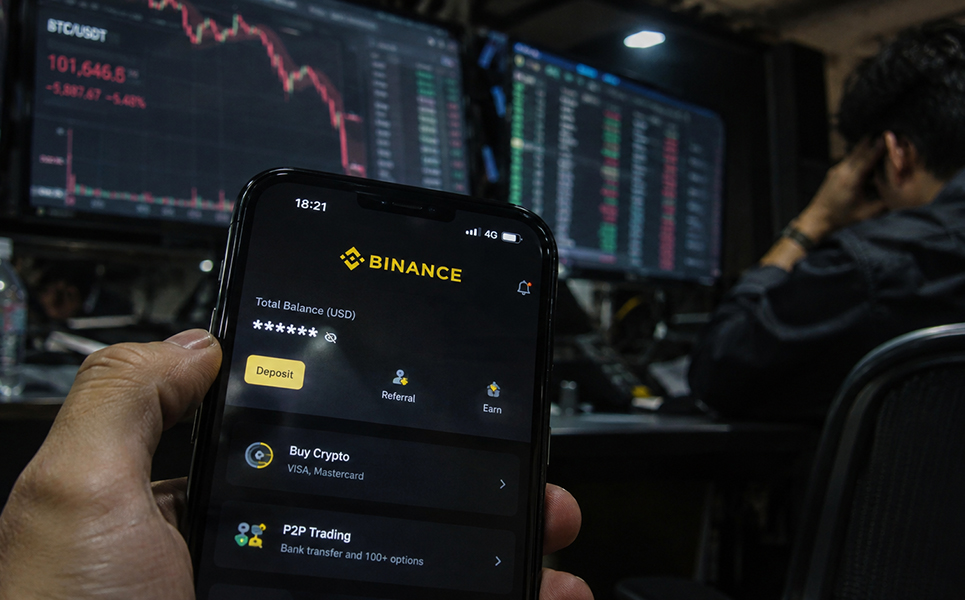
Il 29 ottobre 2026, intorno alle 16:20 ora di New York, una sequenza anomala di transazioni ha fatto scattare l’allarme nei sistemi di Binance, il più grande exchange di criptovalute al mondo. In pochi minuti, miliardi di dollari in asset digitali hanno iniziato a lasciare i wallet della piattaforma, diretti verso indirizzi controllati dagli aggressori. Il bilancio stimato è di 6,3 miliardi di dollari, una cifra senza precedenti nel settore crypto. Secondo le analisi della società di blockchain intelligence Elliptic, il valore complessivo delle criptovalute sottratte avrebbe raggiunto 6,43 miliardi. L’attacco, attribuito dall’FBI al gruppo nordcoreano TraderTraitor, ha costretto Binance a sospendere temporaneamente depositi e prelievi, mentre il management avviava una complessa operazione per contenere le perdite e rintracciare i fondi.
Una war room con cento specialisti per gestire l’emergenza
La risposta operativa è stata immediata. Secondo la ricostruzione del New York Times, i dirigenti di Binance hanno organizzato una war room virtuale attraverso Wea, il sistema di messaggistica interno, coinvolgendo circa cento persone tra esperti di cybersecurity, analisti blockchain e responsabili della sicurezza. Le comunicazioni sono successivamente confluite in una videoconferenza globale, con interventi in inglese e cinese. A coordinare le operazioni anche He Yi, co-CEO dell’exchange insieme a Richard Teng, che ha lavorato durante la notte dalla sua sede di Abu Dhabi. L’obiettivo era identificare i vettori d’attacco, interrompere i trasferimenti sospetti e collaborare con gli emittenti di stablecoin per congelare gli asset ancora recuperabili. Nel frattempo, la visibilità pubblica delle transazioni blockchain consentiva agli investigatori esterni di seguire quasi in tempo reale gli spostamenti del capitale sottratto.
Come gli hacker hanno aggirato le difese di Binance
Le prime verifiche hanno individuato una possibile compromissione del portatie di un ingegnere DevOps, che avrebbe consentito agli aggressori di accedere a un service container e avviare prelievi non autorizzati. Binance ha successivamente comunicato di aver scoperto ulteriori punti di compromissione, escludendo che l’operazione fosse riconducibile a una singola azione. Secondo TRM Labs, gran parte degli asset è stata sottratta in circa venti minuti attraverso wallet operativi distribuiti su diverse blockchain. L’attacco avrebbe coinvolto l’infrastruttura di firma delle transazioni, un componente particolarmente sensibile nella gestione degli hot wallet, ossia portafogli connessi a Internet utilizzati dagli exchange per processare i trasferimenti. Le modalità tecniche definitive restano oggetto di indagine, ma gli elementi raccolti indicano una preparazione accurata e un elevato livello di coordinamento.
TraderTraitor e la strategia dei cybercriminali nordcoreani
Le indagini di Chainalysis e TRM Labs hanno ricondotto l’operazione a TraderTraitor, gruppo di hacker associato alla Corea del Nord e già collegato a importanti sottrazioni di criptovalute. L’attribuzione è stata successivamente confermata dall’FBI. Non sarebbe la prima operazione di questa portata: nel febbraio 2025, un attacco all’exchange Bybit aveva provocato perdite per circa 1,5 miliardi di dollari. Le autorità occidentali sostengono da tempo che i proventi delle attività informatiche nordcoreane contribuiscano a finanziare programmi strategici del regime, incluso quello nucleare. Nel caso Binance, gli investigatori hanno identificato sofisticate tecniche di money laundering, con migliaia di transazioni automatizzate, conversioni tra token e trasferimenti cross-chain progettati per complicare il tracciamento dei capitali.
La corsa per congelare miliardi di dollari in criptovalute
Il recupero degli asset è diventato una priorità per l’intero ecosistema crypto. Tether e Circle, emittenti delle stablecoin USDT e USDC, hanno collaborato al congelamento di ingenti quantità di token riconducibili all’attacco. Anche World Liberty Financial, società collegata alla famiglia Trump, ha annunciato il blocco di 27 milioni di dollari in USD1. Secondo Elliptic, al primo novembre erano stati congelati o sequestrati circa 2,85 miliardi di dollari, equivalenti al 44% del valore sottratto. Una parte consistente dei fondi è stata però convertita in criptovalute prive di meccanismi centralizzati di congelamento, rendendo più difficile il recupero. Binance ha dichiarato di aver accantonato oltre 6,34 miliardi di dollari per coprire le perdite, assicurando che i clienti non subiranno conseguenze economiche dirette.
Changpeng Zhao, Elon Musk e la crisi sui social
Mentre gli specialisti cercavano di contenere l’emergenza, Changpeng Zhao, fondatore ed ex CEO di Binance, raccontava pubblicamente gli sviluppi ai suoi 12,9 milioni di follower su X. Zhao ha ribadito che i fondi degli utenti erano al sicuro, utilizzando la nota espressione “SAFU”, e ha assicurato che la società avrebbe superato la crisi. La comunicazione ha assunto toni polemici quando Elon Musk ha commentato un post che accostava Zhao a Sam Bankman-Fried, fondatore della fallita FTX. Zhao ha risposto invitandolo a interrompere le provocazioni e ricordando la partecipazione di Binance in SpaceX. He Yi è intervenuta precisando che i ricavi annuali dell’exchange sarebbero sufficienti a coprire le perdite senza liquidare tale investimento.
Sicurezza degli exchange: cosa cambia dopo l’attacco hacker
Il caso Binance riporta al centro dell’attenzione la sicurezza delle infrastrutture di custodia e delle procedure di autorizzazione delle transazioni. He Yi ha riconosciuto pubblicamente la necessità di investimenti più tempestivi e standard di protezione più rigorosi, osservando come l’intelligenza artificiale stia aumentando la complessità delle minacce informatiche. Il 2 novembre, secondo Reuters, Binance ha segnalato una stabilizzazione dei deflussi dopo la riattivazione parziale dei prelievi, pur registrando 3,64 miliardi di dollari di uscite nette nelle prime nove ore e mezza. Per il mercato delle criptovalute, la questione resta aperta: la capacità di rimborsare gli utenti attenua l’impatto finanziario immediato, ma non elimina i rischi strutturali emersi dall’attacco alla più grande piattaforma di scambio del settore.